
A AWS publicou um guia para empresas adotarem o Codex no Amazon Bedrock, conectando o agente de programação da OpenAI à infraestrutura de modelos, identidade e monitoramento da nuvem. O material importa porque transforma uma integração técnica em um roteiro de implantação corporativa, com decisões sobre acesso, segurança, observabilidade e divisão de custos.
Segundo a publicação oficial da AWS, o Codex continua executado no computador do desenvolvedor, enquanto as solicitações ao modelo seguem para o Amazon Bedrock. A empresa recomenda começar com um piloto pequeno, permissões mínimas e um repositório que não esteja em produção.
Como o Codex no Amazon Bedrock funciona
A integração permite que o Codex use modelos OpenAI compatíveis por meio do Bedrock. O exemplo apresentado pela AWS utiliza o GPT-5.6 Sol, mas a disponibilidade deve ser conferida por região, conta e caminho de inferência. A documentação também cita Sol, Terra e Luna como opções que precisam ser verificadas separadamente.
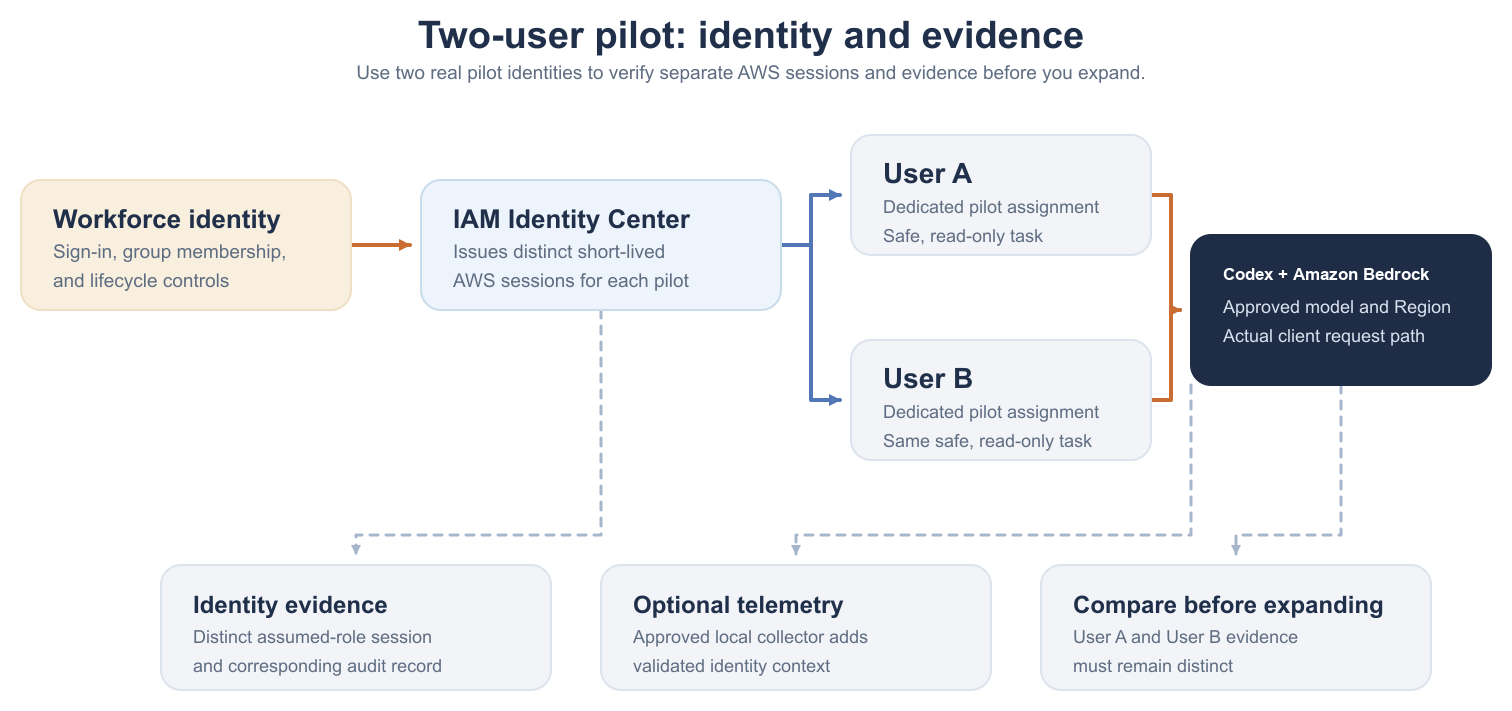
Na configuração nativa, o desenvolvedor entra com uma identidade corporativa pelo AWS IAM Identity Center. O Codex recebe credenciais temporárias e acessa somente o modelo, a região e os recursos autorizados. A AWS orienta que provedor, credenciais e região sejam definidos no nível do usuário ou por configuração administrada, evitando que um repositório altere essas escolhas.
O guia é acompanhado por um repositório aberto no GitHub com inícios rápidos para acesso nativo, AgentCore Gateway, LiteLLM no ECS, Portkey, OpenTelemetry e CloudWatch. A proposta não é entregar uma configuração universal, mas oferecer componentes para um piloto adaptado às políticas de cada organização.
Três caminhos para a implantação
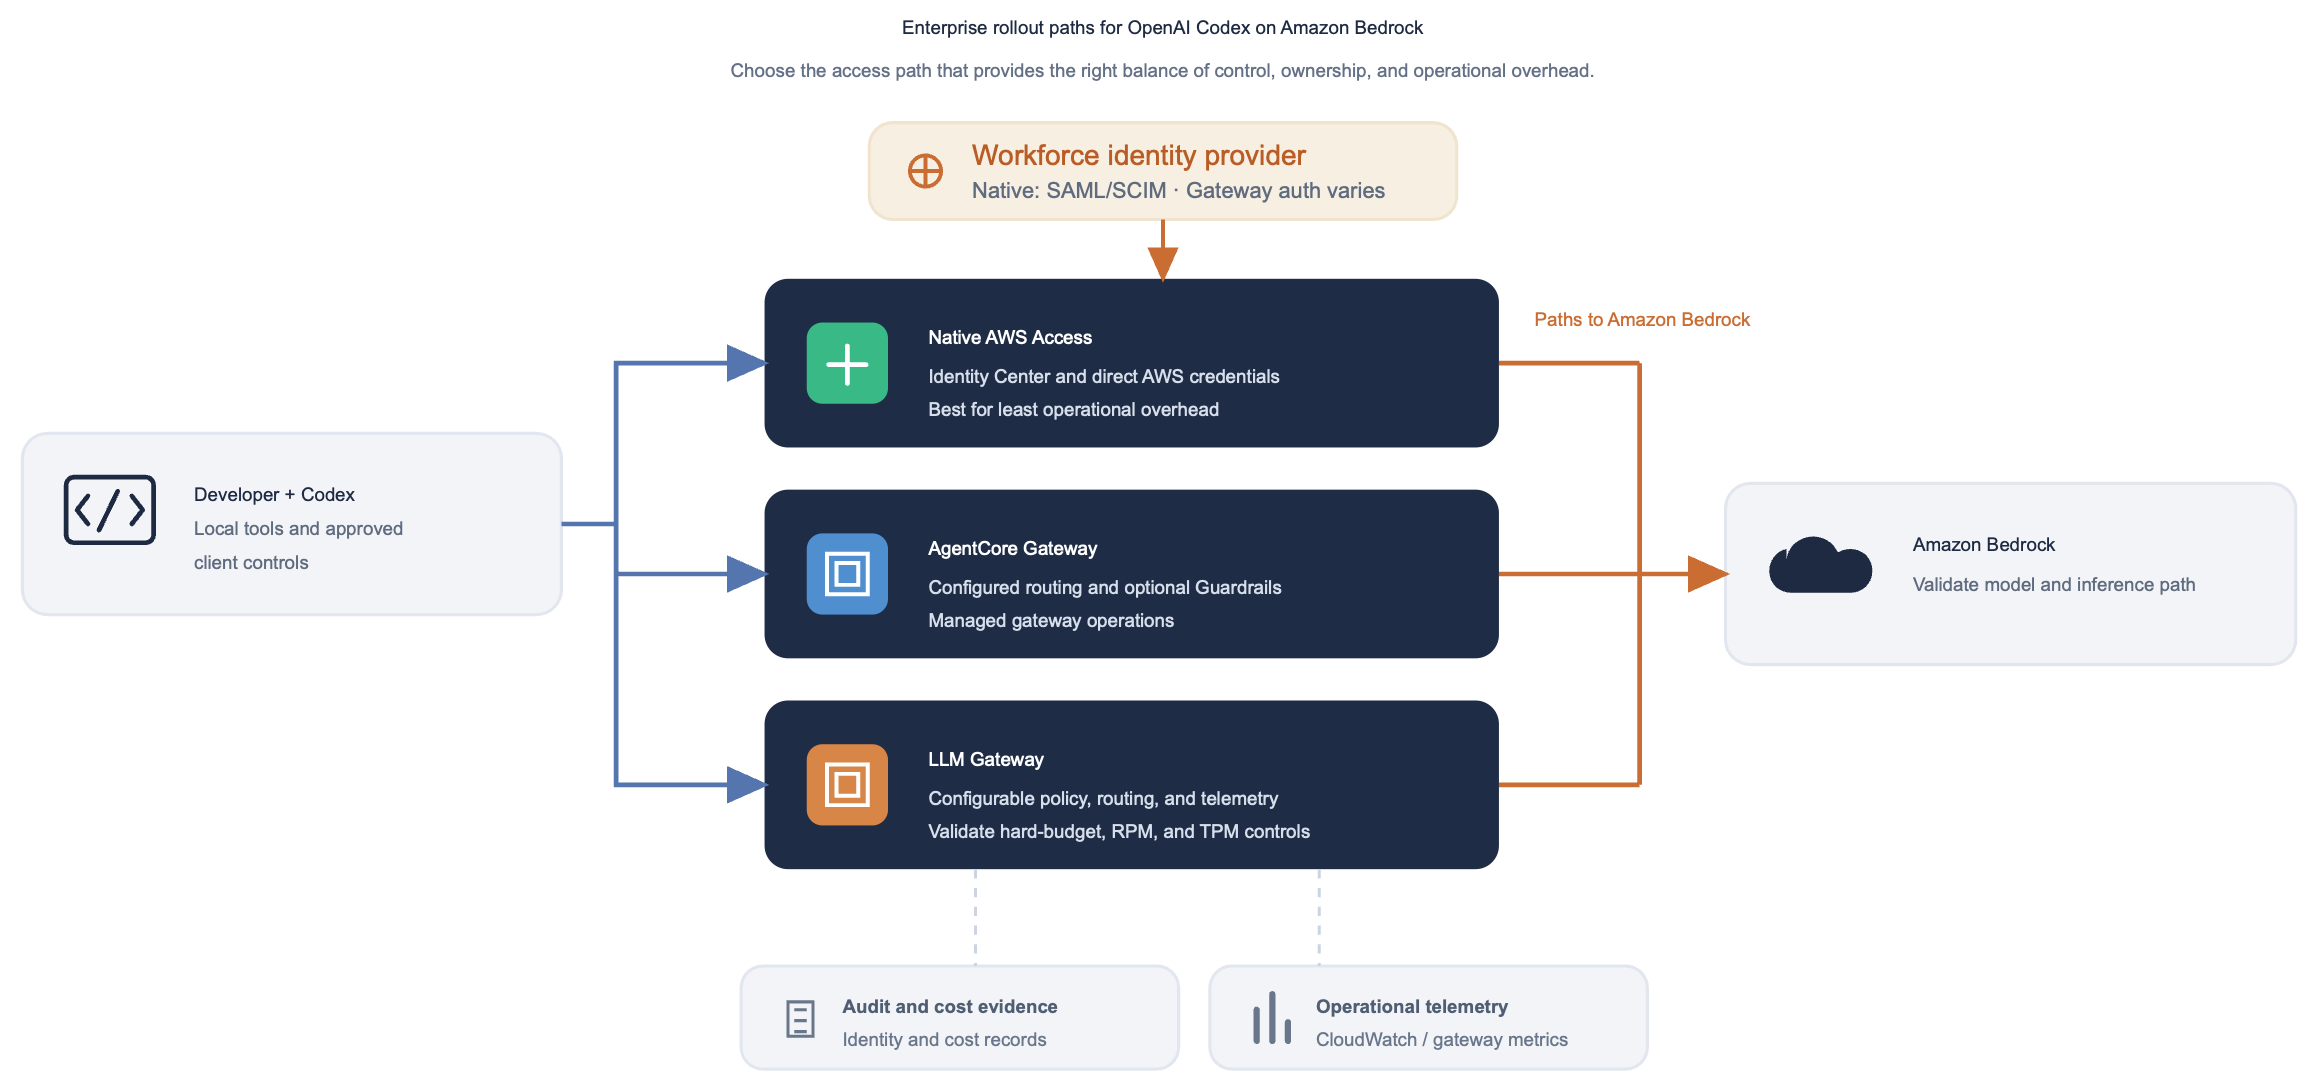
A AWS descreve três rotas. O acesso nativo é o ponto de partida quando identidade e permissões do IAM atendem ao piloto. O AgentCore Gateway adiciona infraestrutura gerenciada para roteamento e uso de recursos como Bedrock Guardrails. Já um gateway de LLM atende equipes que precisam aplicar políticas diretamente no caminho das requisições.
A escolha afeta a operação. Uma camada adicional pode centralizar limites, roteamento e telemetria, mas também cria um serviço que precisa ser mantido. Por isso, a recomendação oficial é selecionar o caminho menos complexo que cumpra o requisito atual e deixar uma integração personalizada para casos em que as alternativas existentes não resolvam uma necessidade documentada.
O que muda para equipes de tecnologia
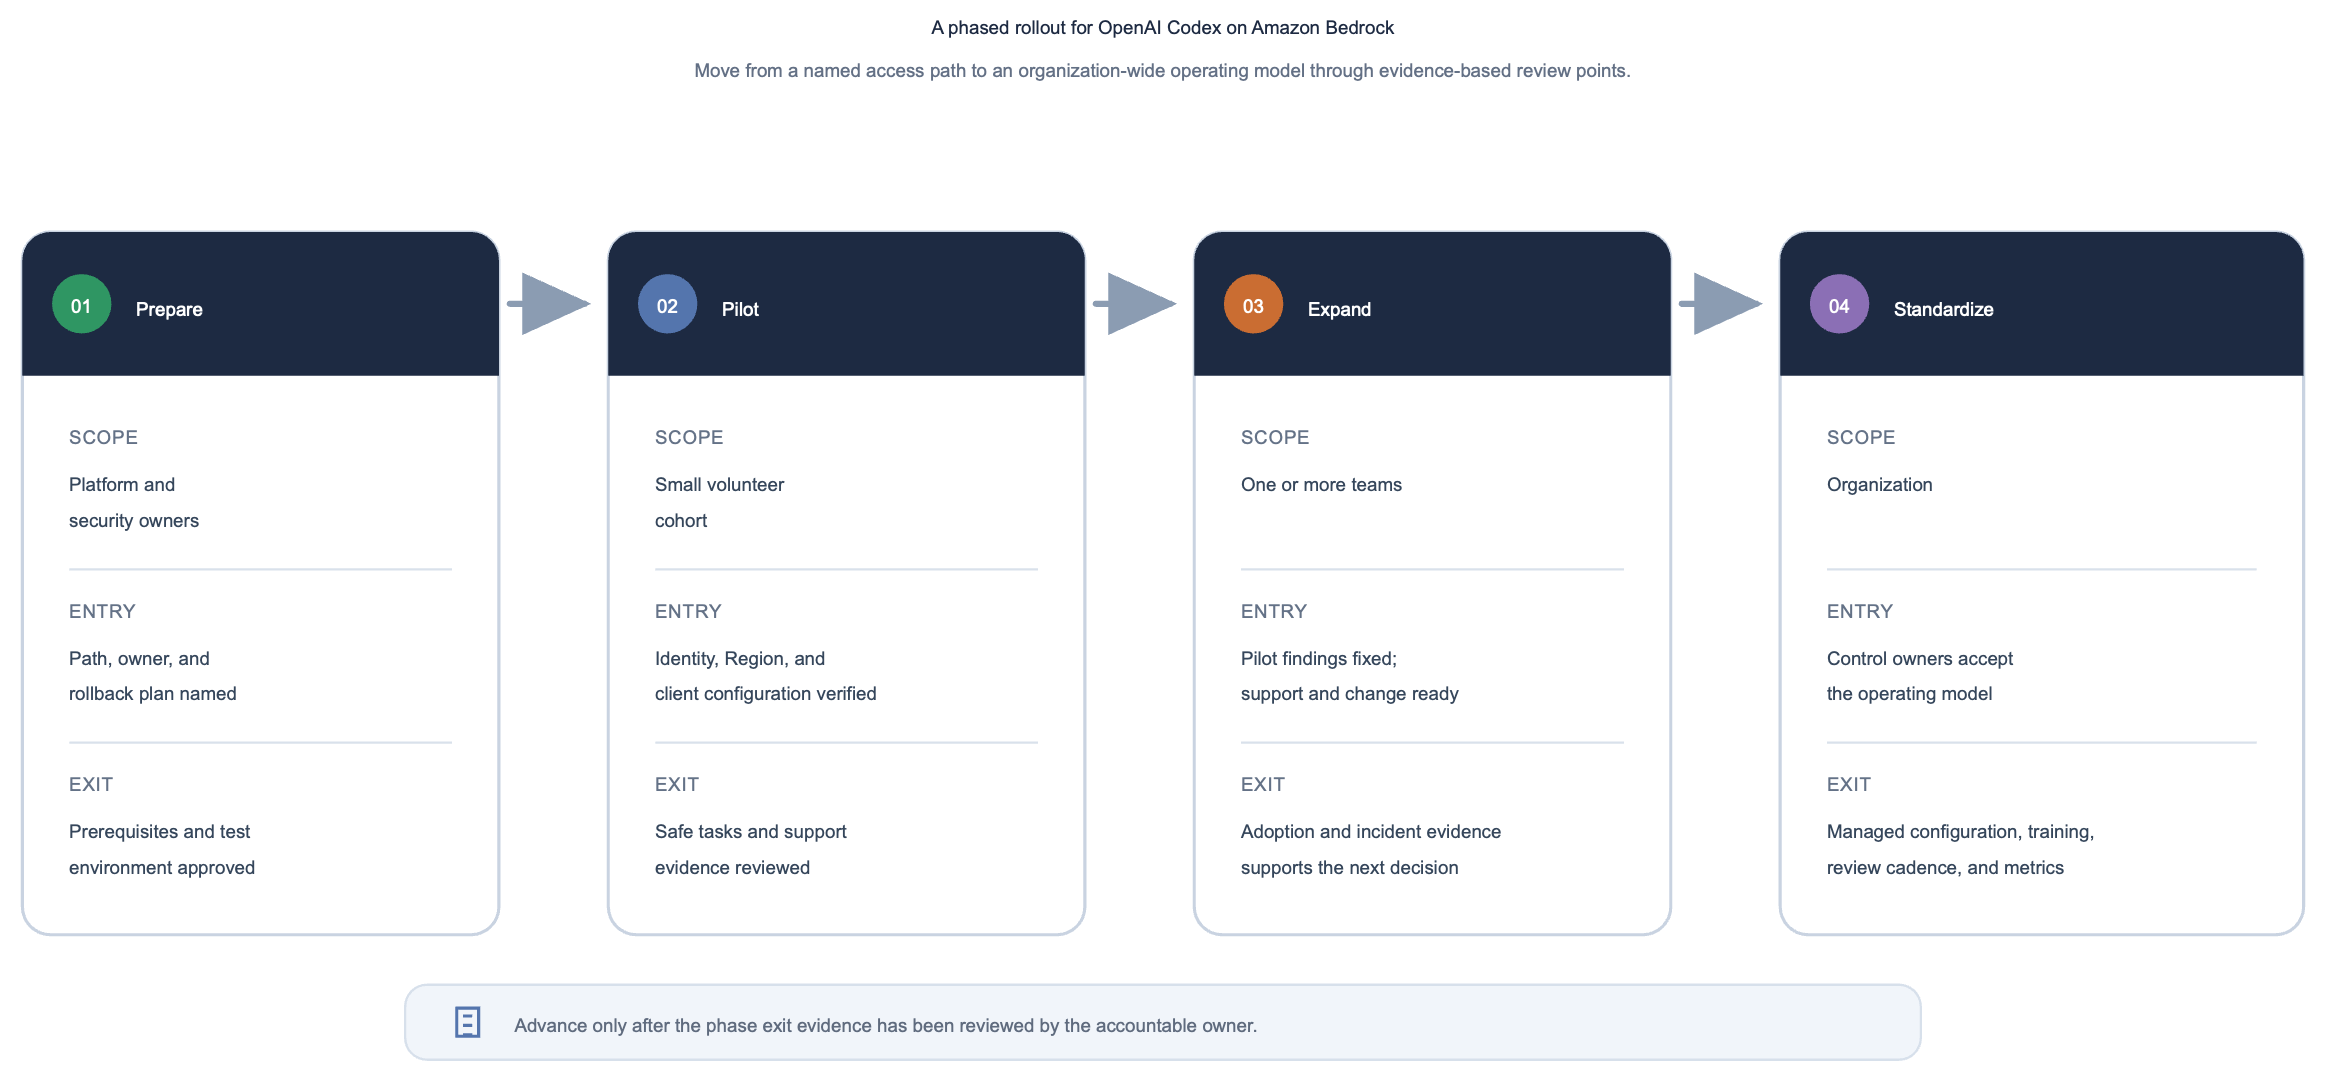
Na prática, a novidade aproxima o agente de código dos controles que empresas já usam na AWS. O ganho potencial não está apenas em trocar o provedor de inferência, mas em atribuir uso a identidades, separar ambientes e definir uma expansão gradual. O quadro abaixo resume quando cada abordagem tende a fazer sentido.
| Caminho | Quando considerar | Principal responsabilidade |
|---|---|---|
| Acesso nativo | Piloto pequeno com IAM suficiente | Gerenciar identidades, regiões e permissões mínimas |
| AgentCore Gateway | Roteamento gerenciado e Guardrails | Configurar políticas e validar o caminho do agente |
| Gateway de LLM | Controles próprios na requisição | Operar disponibilidade, limites, telemetria e recuperação |
Outro ponto relevante é a separação entre métricas e cobrança. OpenTelemetry pode mostrar tokens, chamadas, duração e uso de ferramentas, enquanto registros do Bedrock, identidade da AWS e relatórios de custos respondem a perguntas diferentes. Volume de tokens, isoladamente, não deve ser apresentado como custo real.
Antes de ampliar o acesso, a AWS sugere testar dois usuários para confirmar que sessões e registros continuam separados, documentar um responsável pela reversão e verificar se uma nova chamada é negada depois da remoção das permissões. Prompts, arquivos, segredos e saídas de ferramentas também precisam seguir a política de dados da empresa.
Para equipes que já experimentam agentes de programação, o guia oferece uma ponte entre teste individual e operação administrada. Isso complementa movimentos como o avanço do GPT-6 Cyber na análise de falhas de software, mostrando que o uso empresarial de agentes exige tanto capacidade do modelo quanto controles verificáveis ao redor dele.


Leave a comment