
A Microsoft ampliou o Microsoft Agent 365 com recursos para inventariar, identificar, monitorar e controlar agentes de inteligência artificial usados dentro das empresas. O anúncio importa porque equipes já criam agentes em plataformas diferentes, enquanto áreas de TI e segurança precisam saber quem é o responsável, quais ferramentas cada sistema acessa e se sua execução apresenta riscos.
As novidades apresentadas pela empresa no Ignite 2026 incluem conexões com plataformas externas, descoberta de agentes locais, exportação de registros de atividade, gestão em múltiplos ambientes e análise de uso e gastos. Parte dos recursos está disponível de forma geral, mas vários ainda estão em prévia e podem variar conforme plataforma e licença.
Microsoft Agent 365 cria inventário multiplataforma
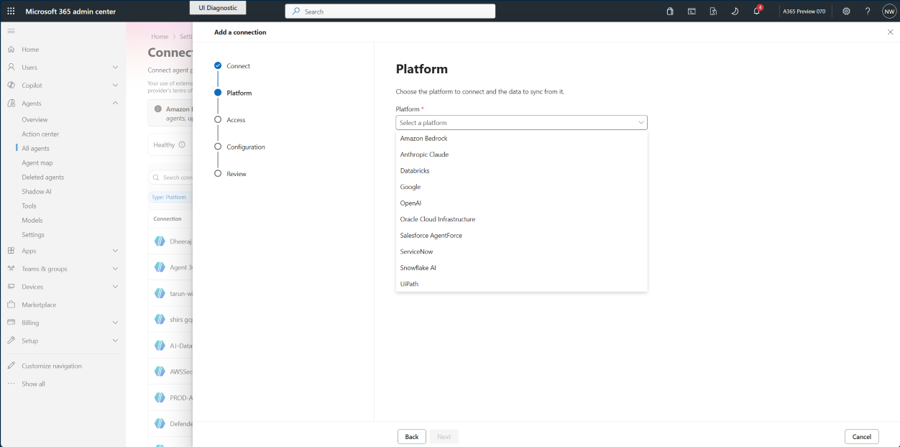
O ponto central é um registro comum para agentes da Microsoft e de outros fornecedores. Segundo o anúncio oficial da Microsoft, a conexão com plataformas compatíveis sincroniza informações como origem, proprietário, ferramentas utilizadas e atividade do agente, sem exigir mudanças no código do sistema conectado.
A empresa informou que o Microsoft Entra Agent ID está sendo estendido a agentes de Salesforce, Amazon, Google, Databricks, Snowflake, Anthropic, OpenAI, Oracle, SAP, ServiceNow e UiPath. A identidade separada ajuda a distinguir ações executadas por pessoas e por agentes, além de permitir controles de ciclo de vida, avaliação de risco e revogação de acesso nos cenários compatíveis.
Outra frente é a descoberta de agentes executados localmente ou fora dos canais aprovados. Microsoft Defender e Entra Global Secure Access podem identificar mais de 60 agentes locais, incluindo Claude Code e GitHub Copilot CLI, além de servidores MCP configurados. A descoberta local pelo Defender está disponível de forma geral; a visibilidade pela rede e o registro de agentes não autorizados estão em prévia.
Observabilidade reúne atividade, ferramentas e risco
Para monitoramento técnico, o recurso Export Agent Activity permite enviar rastros de execução ao Azure Monitor e ao Application Insights. Administradores podem filtrar os dados por agente ou plataforma e escolher se prompts e respostas serão incluídos. Isso aproxima a supervisão de agentes dos painéis e consultas que equipes de desenvolvimento e operações já usam.
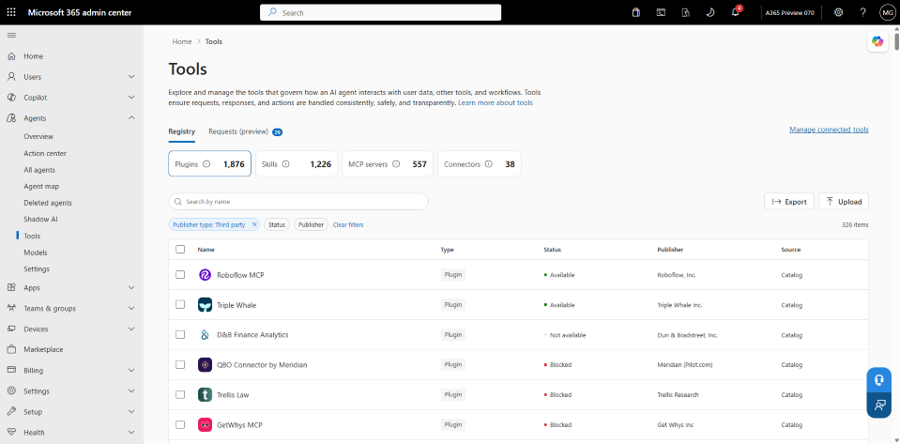
O Tools Registry, disponível de forma geral, centraliza as ferramentas e conexões acessadas pelos agentes. A proposta é revelar componentes muito usados ou potencialmente arriscados e, futuramente, conectar catálogos externos. O suporte a catálogos do GitHub, Unity Catalog e gateways foi anunciado para prévia privada em dezembro.
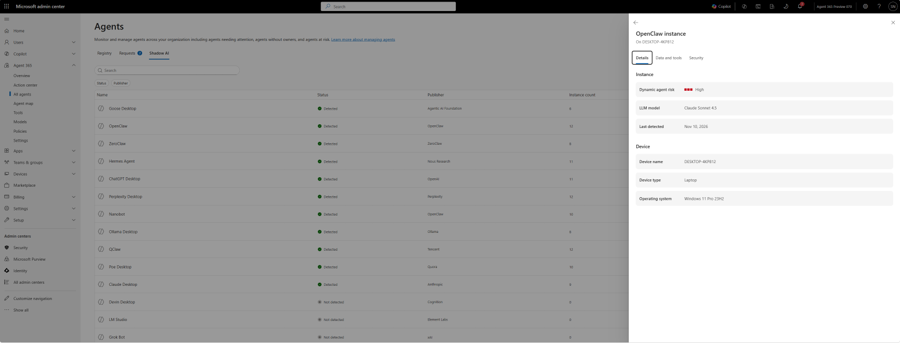
A visão dinâmica de risco também avançou para prévia. Ela combina sinais que podem ser consultados no centro de administração do Microsoft 365, Defender, Entra e Purview. Já o gerenciamento em múltiplos tenants permite que parceiros e grandes empresas comparem configurações, acesso, segurança e conformidade dos agentes em diferentes ambientes a partir de uma única área.
O que muda para empresas que adotam agentes
Na prática, o Microsoft Agent 365 tenta transformar uma coleção dispersa de agentes em um portfólio administrável. O ganho mais imediato não é criar agentes melhores, mas responder a perguntas operacionais antes difíceis: quais estão ativos, quem responde por eles, que dados e ferramentas acessam, quanto custam e quais precisam ser bloqueados ou revisados.
- TI: ganha um inventário comum para reduzir agentes duplicados e localizar sistemas criados fora do processo oficial.
- Segurança: pode separar identidades humanas e não humanas, avaliar risco e restringir um agente sem necessariamente remover o acesso do funcionário.
- Desenvolvimento e SRE: podem analisar execuções, chamadas de modelos e ferramentas nos serviços de observabilidade já adotados.
- Gestão: passa a acompanhar uso, previsão de gastos e recomendações, embora o Business Analytics ainda esteja em prévia Frontier.
Para empresas começando agora, o anúncio reforça uma decisão arquitetural: cada agente deve nascer com proprietário, identidade, escopo de acesso e métricas definidos. Sem isso, a expansão tende a criar custos invisíveis e permissões difíceis de auditar. A mesma disciplina ajuda a medir resultados, tema detalhado no guia do Turbo Automate IA sobre ROI de agentes de IA.
Também é importante separar anúncio de disponibilidade. Recursos em prévia podem mudar, ter cobertura limitada e exigir licenças específicas. Antes de adotar a plataforma como camada central de governança, a empresa deve confirmar quais conectores, controles e métricas funcionam em seu conjunto real de agentes.


Leave a comment