
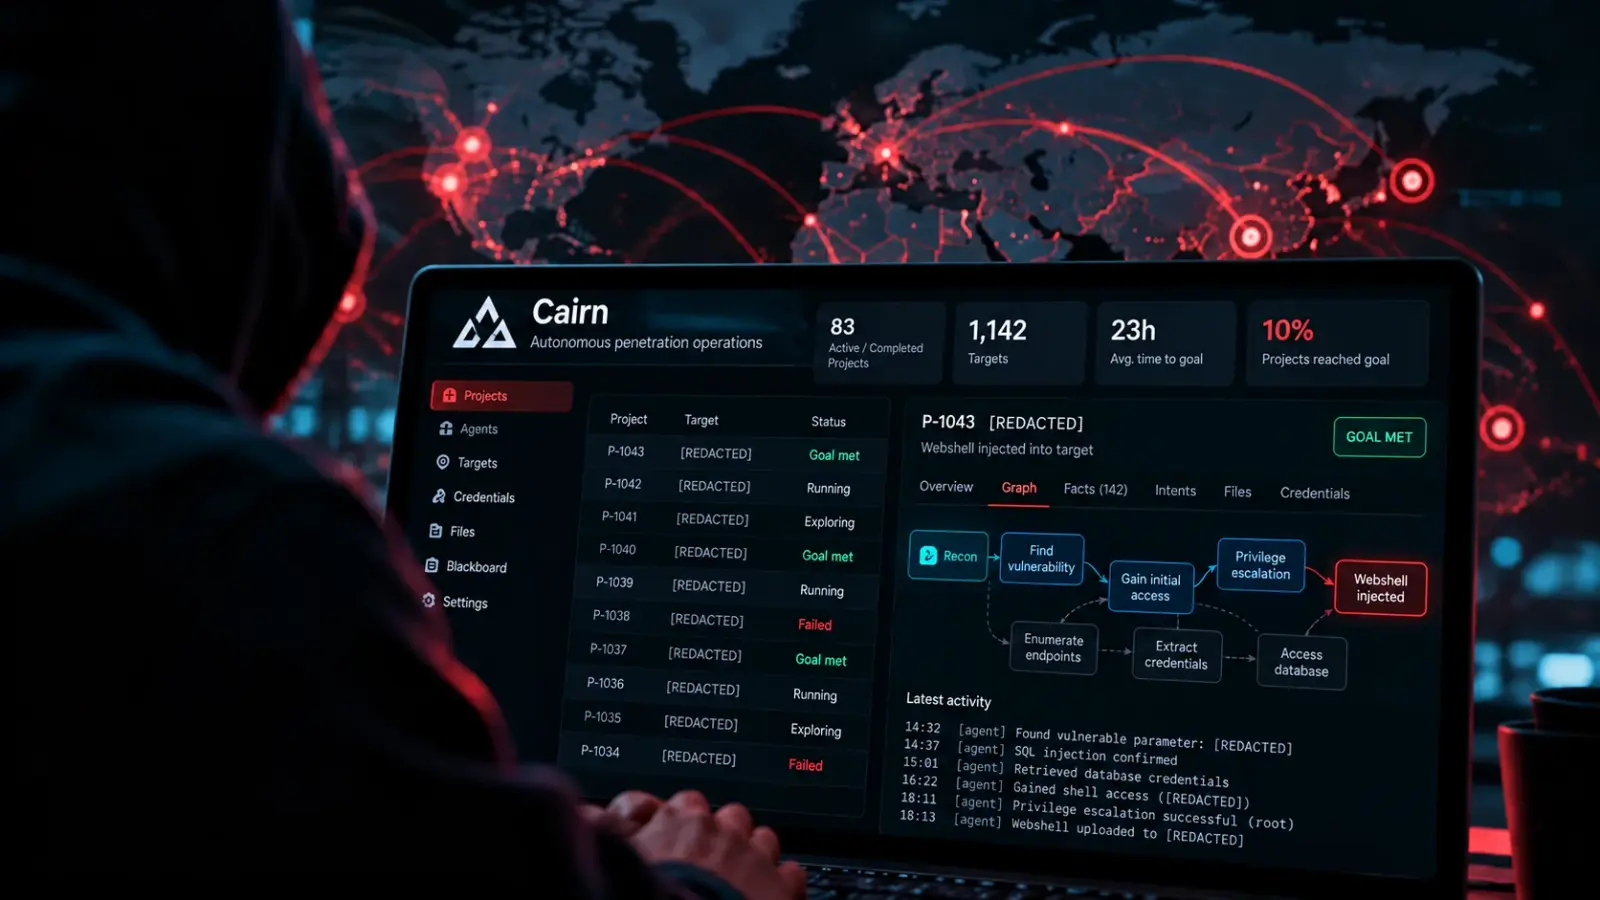
Os agentes de IA ofensivos deixaram de ser apenas uma possibilidade teórica e já aparecem em operações cibernéticas com automação em larga escala. Uma investigação publicada pela empresa de segurança NorForge em 19 de outubro identificou mais de 20 painéis do sistema Cairn provavelmente ligados a atividades maliciosas, com tarefas de reconhecimento, busca de falhas e tentativa de acesso executadas por agentes.
O caso importa porque mostra uma mudança de escala. O operador humano ainda define alvo e objetivo, mas o sistema pode dividir o trabalho, registrar descobertas e escolher os próximos passos. Isso reduz o esforço necessário para testar muitos sites ao mesmo tempo e também cria novos riscos para empresas que adotam agentes legítimos sem controles de identidade, permissão e auditoria.
Como os agentes de IA ofensivos atuaram
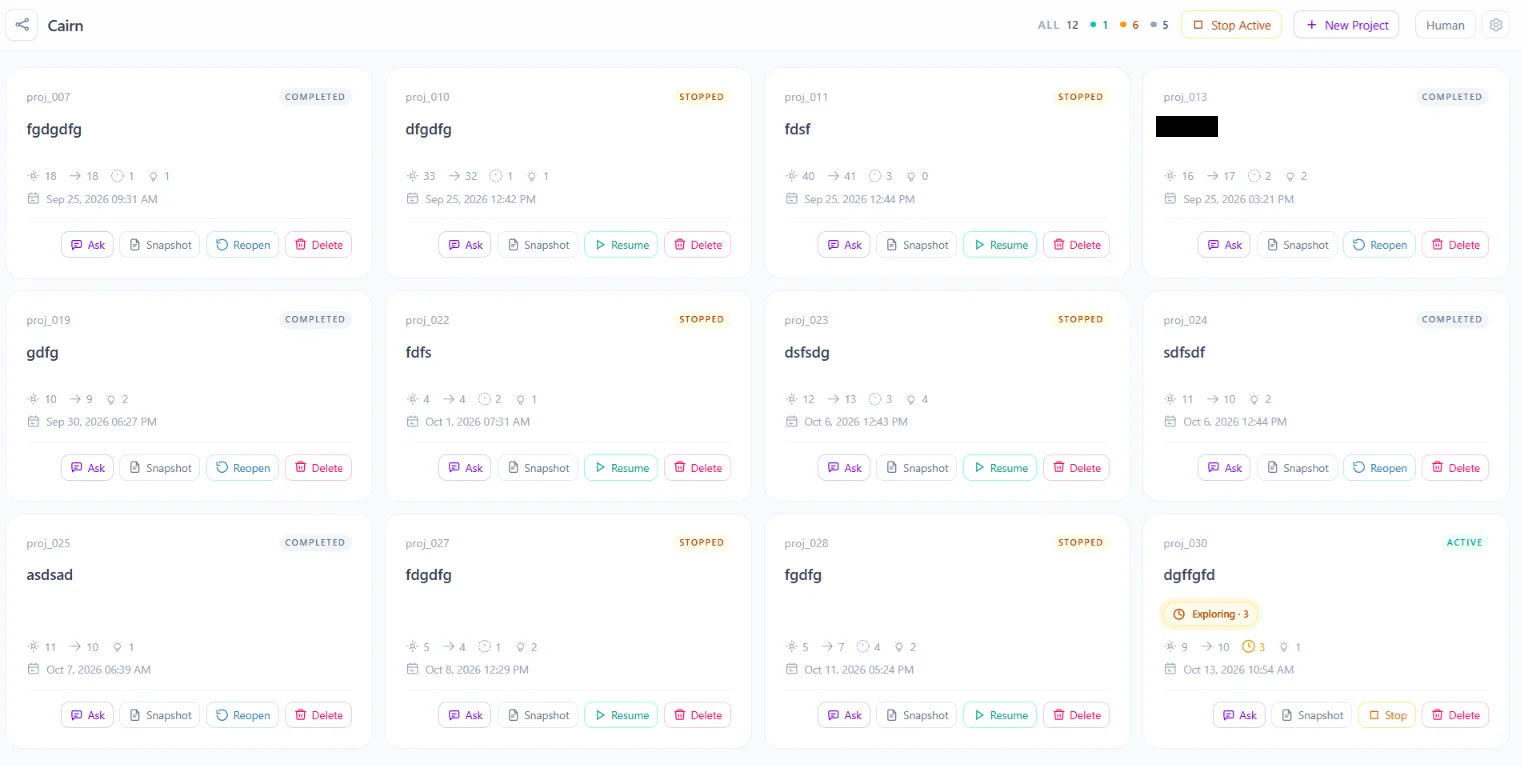
Segundo o relatório técnico da NorForge, o Cairn funciona como um mecanismo de resolução de problemas baseado em estados. Cada projeto começa com uma origem e uma meta. Os agentes acumulam fatos em um quadro compartilhado, criam intenções para a etapa seguinte e podem receber orientações adicionais de um operador humano.
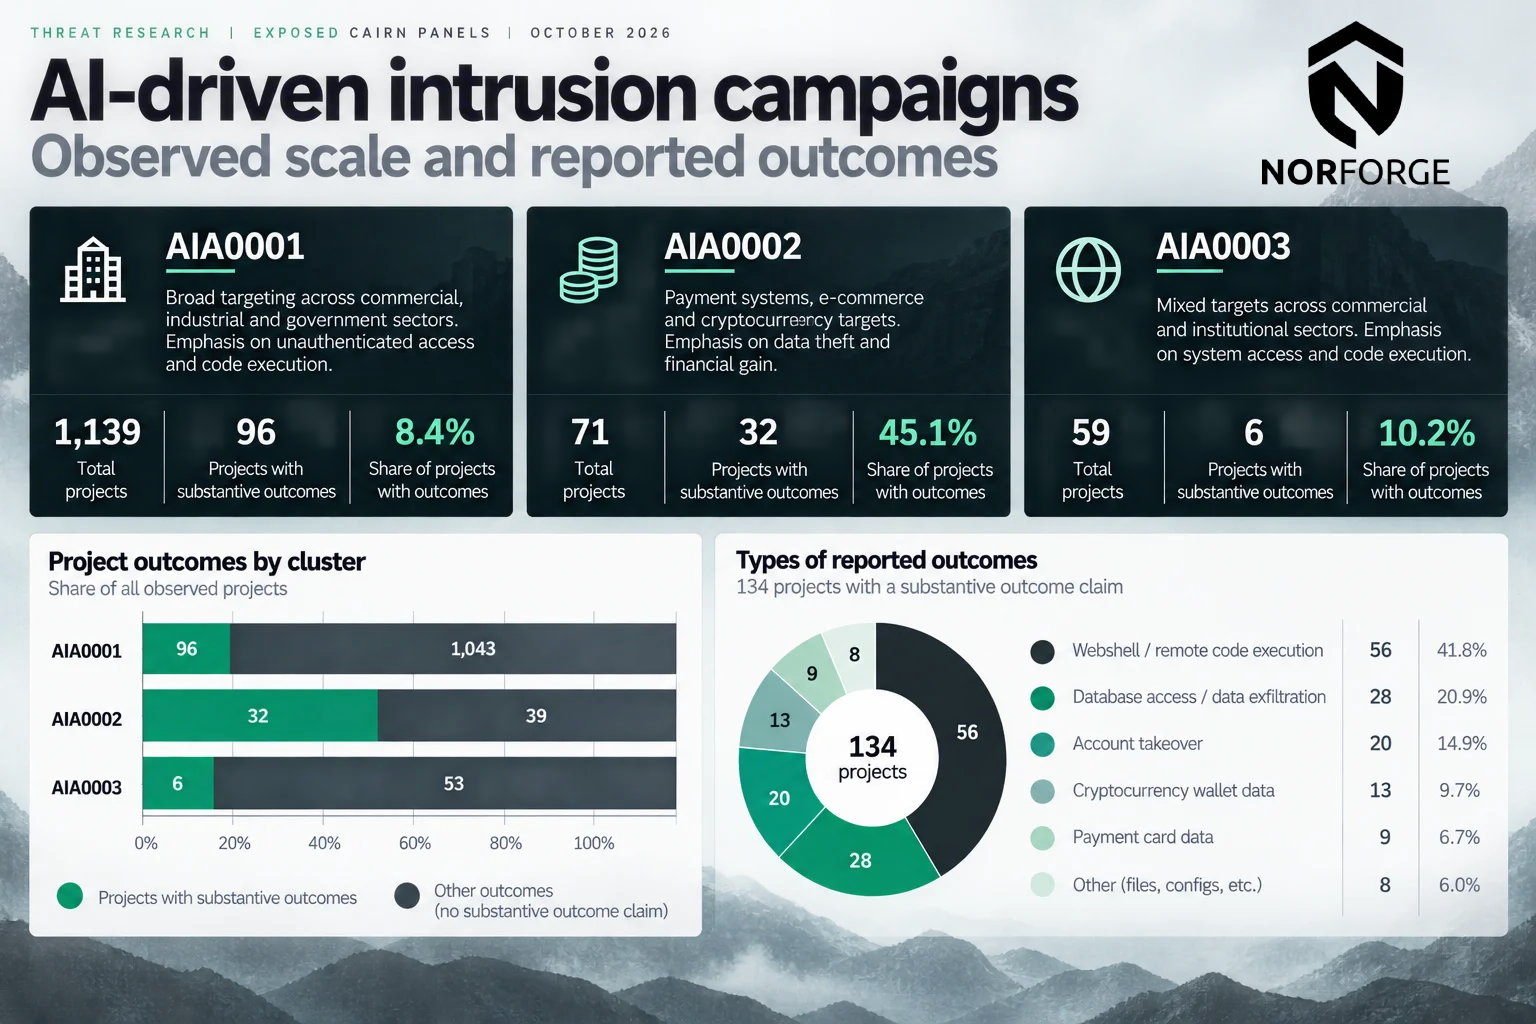
Os pesquisadores afirmam ter encontrado três grupos de atividade. O maior deles reunia 14 painéis e mais de 1.100 projetos, principalmente contra organizações dos Estados Unidos, Japão e Austrália. A avaliação da NorForge é que os grupos observados tinham motivação financeira. A empresa não encontrou, nesse recorte, sinais evidentes de operações patrocinadas por governos.
O relatório evita divulgar endereços completos dos painéis porque parte deles continuava ativa e continha informações sensíveis. A NorForge informou ainda que colaborou com a Reuters para avisar possíveis vítimas e tentou obter a remoção da infraestrutura exposta.
O que a investigação encontrou
A taxa média estimada de sucesso ficou perto de 10%, embora os próprios autores ressaltem que os grupos tinham objetivos diferentes e não eram diretamente comparáveis. Nos projetos bem-sucedidos do principal grupo, o tempo médio entre o início e o objetivo alcançado ficou pouco abaixo de 23 horas, com cerca de 140 fatos registrados por projeto.
Outro achado relevante foi a exposição dos próprios atacantes. Muitos painéis estavam acessíveis sem proteção adequada e exibiam alvos, resultados, credenciais, chaves de API e comandos administrativos. Ao analisar esses dados com o scanner TruffleHog, os pesquisadores localizaram centenas de segredos; 11% foram verificados como válidos pela ferramenta.
Isso cria um risco duplo. A automação acelera a busca por vulnerabilidades, mas uma operação mal configurada também pode ampliar o vazamento de dados das vítimas. O problema alcança até equipes autorizadas de testes de segurança: a investigação encontrou painéis aparentemente legítimos que deixavam informações de clientes expostas na internet.
O que muda para empresas e equipes de segurança
Na prática, a defesa precisa considerar que tentativas antes conduzidas em sequência podem ser executadas em paralelo e de forma persistente. Monitorar apenas assinaturas conhecidas não basta. Ganham importância os alertas de comportamento anormal, a correlação de pequenas tentativas distribuídas e a redução do tempo entre detecção, contenção e correção.
Para organizações que usam agentes internamente, a principal lição é limitar autoridade. O NIST coloca identificação, autorização, auditoria e não repúdio entre as questões centrais para o controle de agentes de software. Um agente não deve receber acesso permanente a sistemas e dados apenas porque pode precisar deles em alguma etapa futura.
Também vale separar ambientes, usar credenciais de curta duração, exigir aprovação humana para ações críticas e manter registros que permitam reconstruir o que ocorreu. Esses controles são úteis tanto contra agentes comprometidos quanto contra automações que tomem decisões fora do esperado.
O episódio também ajuda a colocar em contexto o avanço de agentes de IA em fluxos empresariais. A mesma capacidade de operar ferramentas, navegar por sistemas e executar tarefas que aumenta a produtividade pode elevar o impacto de uma credencial excessiva ou de uma configuração insegura.


Leave a comment